Domain messewohnung-hannover.de kaufen?
Wir ziehen mit dem Projekt
messewohnung-hannover.de um.
Sind Sie am Kauf der Domain
messewohnung-hannover.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain messewohnung-hannover.de kaufen?
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
Wie komme ich von Hannover HBf zur Messe?
Um von Hannover Hauptbahnhof zur Messe zu gelangen, kannst du die Straßenbahnlinie 8 in Richtung Messe/Nord nehmen. Die Fahrt dauert etwa 18 Minuten. Alternativ kannst du auch die S-Bahnlinie S4 oder S8 in Richtung Hannover Flughafen/Messe nutzen. Die Fahrtzeit beträgt ungefähr 10 Minuten. Es gibt auch die Möglichkeit, ein Taxi oder einen Mietwagen zu nehmen, um zur Messe zu gelangen. Zudem bieten einige Hotels in Hannover auch einen Shuttle-Service zur Messe an. **

Ähnliche Suchbegriffe für Ransomware
Top-Angebote
Produkte zum Begriff Ransomware:
-
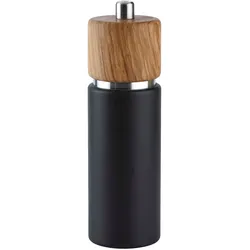
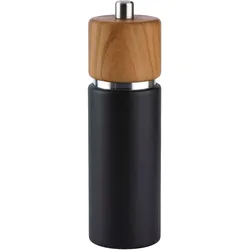
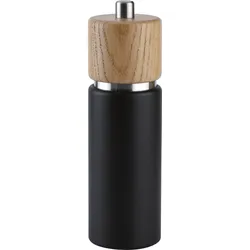
Zassenhaus Pfeffermühle Hannover 18cm EicheZassenhaus Pfeffermühle Hannover 18cm Eiche Modern wie die niedersächsische Messestadt präsentiert sich die Pfeffer- und Salzmühle HANNOVER von ZASSENHAUS. Ihr schlanker Korpus ist optisch zweigeteilt. Der untere Teil besteht aus Buchenholz in schwarzer, robuster Gusseisenoptik. Über einem Edelstahlring sitzt der obere Part aus edlem Eichenholz. Eine Klasse für sich ist auch das Mahlwerk aus Hochleistungskeramik. Es ist härter als Stahl, verschleiß- und korrosionsfrei. Den Mahlgrad von pulverfein (1) bis grob gemörsert (6) stellen Sie stufenlos am Mühlenboden ein. Der Traditionsbetrieb aus Solingen fertigt Gewürz- und Kaffeemühlen, Küchenaccessoires und Messer seit 150 Jahren mit höchstem Qualitätsanspruch und Leidenschaft für Design und handwerkliches Geschick. Das macht Zassenhaus-Produkte unverwechselbar und einzigartig.52,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Turkali, Zvonko: Hannover. ArchitekturführerHannover. Architekturführer , Von der Residenz der Welfen entwickelte sich Hannover zu einer modernen Großstadt, die zuletzt mit der Expö2000 einen besonderen Entwicklungsschub erfuhr. Dieser Architekturführer zeichnet entlang von sieben geografisch gegliederten Touren die bauliche Geschichte der niedersächsischen Landeshauptstadt nach, beginnend im Mittelalter und bis in die Gegenwart. Die mehr als 330 gezeigten Objekte veranschaulichen die Vielfalt der hannoverschen Baukunst: Mittelalterliche Wehrtürme gehören ebenso dazu wie barocke Landschaftsgärten und Exponate des Backstein-Expressionismus. Ein Schwerpunkt des Buches liegt auf der zeitgenössischen Architektur. Denn nach den Zerstörungen des Zweiten Weltkriegs und dem Versuch einer 'autogerechten' Umgestaltung gehen von ihr wieder wichtige Impulse für die urbane Aufenthaltsqualität aus, und selbst spektakuläre Bauten internationaler Star-Architekten finden sich in der Stadt. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20220520, Produktform: Kartoniert, Titel der Reihe: Architekturführer / Architectural Guide##, Autoren: Turkali, Zvonko~Broszeit, Jens, Seitenzahl/Blattzahl: 445, Keyword: Architektur; Deutschland, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Hannover / Kunst, Architektur, Design~Hannover / Stadtführer, Kunstreiseführer, Thema: Entdecken, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DOM Publishers, Verlag: DOM Publishers, Verlag: Meuser, Philipp, Prof. Dr., Länge: 245, Breite: 134, Höhe: 18, Gewicht: 632, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **


Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
Top-Angebote
Produkte zum Begriff Ransomware:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht25323,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Zassenhaus Pfeffermühle Hannover 18cm EicheZassenhaus Pfeffermühle Hannover 18cm Eiche Modern wie die niedersächsische Messestadt präsentiert sich die Pfeffer- und Salzmühle HANNOVER von ZASSENHAUS. Ihr schlanker Korpus ist optisch zweigeteilt. Der untere Teil besteht aus Buchenholz in schwarzer, robuster Gusseisenoptik. Über einem Edelstahlring sitzt der obere Part aus edlem Eichenholz. Eine Klasse für sich ist auch das Mahlwerk aus Hochleistungskeramik. Es ist härter als Stahl, verschleiß- und korrosionsfrei. Den Mahlgrad von pulverfein (1) bis grob gemörsert (6) stellen Sie stufenlos am Mühlenboden ein. Der Traditionsbetrieb aus Solingen fertigt Gewürz- und Kaffeemühlen, Küchenaccessoires und Messer seit 150 Jahren mit höchstem Qualitätsanspruch und Leidenschaft für Design und handwerkliches Geschick. Das macht Zassenhaus-Produkte unverwechselbar und einzigartig.52,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was macht eine Ransomware?
Eine Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf ein Computersystem oder bestimmte Dateien zu blockieren und Lösegeld zu erpressen. Sie verschlüsselt die Daten auf dem infizierten Gerät und fordert den Benutzer auf, eine bestimmte Geldsumme zu zahlen, um die Daten wieder freizugeben. **
-
Wie komme ich von Hannover HBf zur Messe?
Um von Hannover Hauptbahnhof zur Messe zu gelangen, kannst du die Straßenbahnlinie 8 in Richtung Messe/Nord nehmen. Die Fahrt dauert etwa 18 Minuten. Alternativ kannst du auch die S-Bahnlinie S4 oder S8 in Richtung Hannover Flughafen/Messe nutzen. Die Fahrtzeit beträgt ungefähr 10 Minuten. Es gibt auch die Möglichkeit, ein Taxi oder einen Mietwagen zu nehmen, um zur Messe zu gelangen. Zudem bieten einige Hotels in Hannover auch einen Shuttle-Service zur Messe an. **
-
Wie kann man Ransomware entschlüsseln?
Es gibt verschiedene Möglichkeiten, Ransomware zu entschlüsseln. Eine Möglichkeit besteht darin, nach Entschlüsselungstools zu suchen, die von Sicherheitsunternehmen oder Regierungsbehörden entwickelt wurden. Diese Tools können spezifische Ransomware-Varianten entschlüsseln. Eine weitere Möglichkeit besteht darin, Sicherungskopien der verschlüsselten Dateien wiederherzustellen, sofern vorhanden. Es ist auch wichtig, regelmäßig Sicherheitsupdates durchzuführen, um bekannte Schwachstellen zu schließen und sich vor Ransomware-Angriffen zu schützen. **
-
Kann Ransomware ungemappte Netzlaufwerke befallen?
Ja, Ransomware kann ungemappte Netzlaufwerke befallen, solange sie über das Netzwerk erreichbar sind. Ransomware sucht nach allen verfügbaren Laufwerken und Dateien, um sie zu verschlüsseln, unabhängig davon, ob sie auf dem lokalen System oder auf einem Netzlaufwerk gespeichert sind. Es ist daher wichtig, alle Netzwerkressourcen angemessen zu schützen, um eine Infektion zu verhindern. **
Ähnliche Suchbegriffe für Ransomware
-
Turkali, Zvonko: Hannover. ArchitekturführerHannover. Architekturführer , Von der Residenz der Welfen entwickelte sich Hannover zu einer modernen Großstadt, die zuletzt mit der Expö2000 einen besonderen Entwicklungsschub erfuhr. Dieser Architekturführer zeichnet entlang von sieben geografisch gegliederten Touren die bauliche Geschichte der niedersächsischen Landeshauptstadt nach, beginnend im Mittelalter und bis in die Gegenwart. Die mehr als 330 gezeigten Objekte veranschaulichen die Vielfalt der hannoverschen Baukunst: Mittelalterliche Wehrtürme gehören ebenso dazu wie barocke Landschaftsgärten und Exponate des Backstein-Expressionismus. Ein Schwerpunkt des Buches liegt auf der zeitgenössischen Architektur. Denn nach den Zerstörungen des Zweiten Weltkriegs und dem Versuch einer 'autogerechten' Umgestaltung gehen von ihr wieder wichtige Impulse für die urbane Aufenthaltsqualität aus, und selbst spektakuläre Bauten internationaler Star-Architekten finden sich in der Stadt. , Tagfahrlichter > Lichter & Leuchten , Erscheinungsjahr: 20220520, Produktform: Kartoniert, Titel der Reihe: Architekturführer / Architectural Guide##, Autoren: Turkali, Zvonko~Broszeit, Jens, Seitenzahl/Blattzahl: 445, Keyword: Architektur; Deutschland, Fachschema: Architektur - Baukunst~Bau / Baukunst~Entwurf / Architektur~Hannover / Kunst, Architektur, Design~Hannover / Stadtführer, Kunstreiseführer, Thema: Entdecken, Warengruppe: HC/Architektur, Fachkategorie: Architektur, Thema: Verstehen, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: DOM Publishers, Verlag: DOM Publishers, Verlag: Meuser, Philipp, Prof. Dr., Länge: 245, Breite: 134, Höhe: 18, Gewicht: 632, Produktform: Klappenbroschur, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: RUSSISCHE FÖDERATION (RU), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie der Punk nach Hannover kamWie der Punk nach Hannover kam , In Hannover war Ende der 1970er Jahre so wenig los, dass man selbst etwas unternehmen musste, wenn man ein wenig Spaß haben wollte. Als Punk explodierte, fiel er in der betulichen und spießigen niedersächsischen Landeshauptstadt somit auf fruchtbaren Boden. Gelangweilte Jugendliche und unzufriedene linke Studenten gründeten Bands, Fanzines und Labels - und stellten die Verhältnisse vorübergehend auf den Kopf. Ihre zentrale Parole: Ohne Scorpions, Jane, Eloy in die 80er Jahre! Klaus Abelmann und Hollow Skai, Annette Benjamin (Hans-A-Plast), Peter Ahlers (Blitzkrieg) und Heinrich Dubel (Rosa), David Spoo (Klischee), Jens Gallmeyer (Der Moderne Man) und Annette Simons (Bärchen und die Milchbubis), Emilio Winschetti (Mythen in Tüten), Angelique Upstart und Karl Nagel (Punkfoto) erzählen hier erstmals, wie der Punk nach Hannover kam - und warum es von 1977-1983 dort aufregen-der war als in Berlin, Düsseldorf oder Hamburg. , Kontrollventile > Ventile & Ventilsteuerungsteile , Erscheinungsjahr: 20230425, Produktform: Leinen, Redaktion: Abelmann, Klaus~Max, Detlef~Skai, Hollow, Seitenzahl/Blattzahl: 256, Keyword: 1970er; 1980er; 39 Clocks; 70er Jahre; 80er Jahre; Annette Benjamin; Bärchen und die Milchbubis; Chaostage; Der Moderne Mann; Fanzines; Hannover; Hans-A-Plast; Hollow Skai; Karl Nagel; Klaus Abelmann; Klischee; Max Detlef; Punk; Punk-Rock; Punker; Punkfoto; Punkmusik; Punkrock, Fachschema: Hannover~Fotobände (allgemein)~Geschenkband / Fotobände~Fotografie / Dokumentarfotografie, Geschichte~Pop (Musik), Fachkategorie: Fotografie: Sammlungen~Fotojournalismus~Musiker, Sänger, Bands und Gruppen~Geschichte, Region: Hannover, Zeitraum: Zweite Hälfte 20. Jahrhundert (1950 bis 1999 n. Chr.), Warengruppe: HC/Zeitgeschichte/Politik (ab 1949), Fachkategorie: Unterhaltungsmusik, Popmusik, Text Sprache: ger, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hirnkost KG, Verlag: Hirnkost KG, Verlag: Hirnkost KG, Länge: 247, Breite: 225, Höhe: 25, Gewicht: 810, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Kennzeichnung von Titeln mit einer Relevanz > 30, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0060, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,30,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man eine Ransomware?
Um Ransomware zu entfernen, ist es wichtig, den infizierten Computer vom Netzwerk zu trennen, um eine weitere Ausbreitung zu verhindern. Anschließend sollte eine Antivirensoftware oder ein spezialisiertes Ransomware-Entfernungsprogramm verwendet werden, um die Schadsoftware zu erkennen und zu entfernen. Es ist auch ratsam, alle betroffenen Dateien zu isolieren und Backups wiederherzustellen, um den Schaden zu minimieren. **
-
Was ist ein Ransomware-Virus?
Ein Ransomware-Virus ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf Dateien oder das gesamte Computersystem zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der Virus das System infiziert hat, verschlüsselt er die Dateien und fordert dann vom Opfer eine Zahlung, um die Entschlüsselungscodes zu erhalten und den Zugriff auf die Daten wiederherzustellen. Ransomware-Viren verbreiten sich oft über E-Mail-Anhänge, infizierte Websites oder durch Ausnutzung von Sicherheitslücken in Software. **
-
Was ist Ransomware auf einem PC?
Ransomware ist eine Art von Schadsoftware, die darauf abzielt, den Zugriff auf den Computer oder bestimmte Dateien zu blockieren und Lösegeld von den Opfern zu erpressen. Sobald der PC infiziert ist, verschlüsselt die Ransomware die Dateien und zeigt eine Meldung an, in der die Zahlung eines bestimmten Betrags in Kryptowährung gefordert wird, um die Dateien wieder freizugeben. Es ist wichtig, regelmäßige Backups zu erstellen und eine zuverlässige Antivirensoftware zu verwenden, um sich vor Ransomware-Angriffen zu schützen. **
-
Wie entferne ich die Miia Ransomware?
Es wird empfohlen, einen zuverlässigen Virenschutz zu verwenden, um die Miia Ransomware zu entfernen. Führen Sie einen vollständigen Systemscan durch und lassen Sie den Virenschutz alle infizierten Dateien entfernen. Stellen Sie sicher, dass Ihr Betriebssystem und alle Programme auf dem neuesten Stand sind, um zukünftige Angriffe zu verhindern. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.